Binance piraté : 6,3 milliards de dollars en jeu à cause du PC d’un employé ?
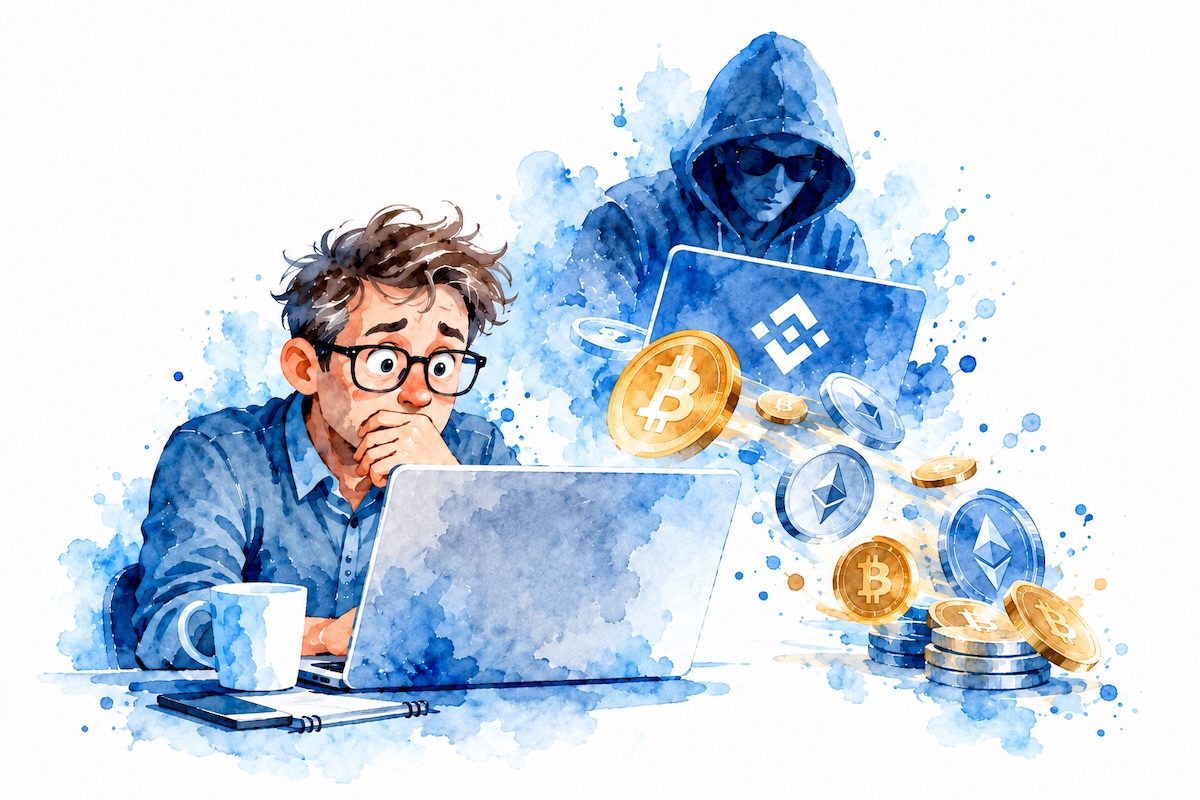
C’est une catastrophe potentiellement historique pour le monde des cryptomonnaies. Binance, la plus grande plateforme d’échange de cryptos au monde, est frappée par une cyberattaque dont l’impact est estimé à 6,3 milliards de dollars.
Des milliards ont donc été assez logiquemet gelés, les retraits ont été suspendus et une question angoissante se pose pour les utilisateurs : vont-ils récupérer leur argent ? Le plus incroyable, c’est que tout pourrait avoir commencé sur l’ordinateur portable d’un simple employé. Comme quoi, on peut bâtir un empire financier mondial et découvrir qu’un ordinateur professionnel reste une porte d’entrée particulièrement embarrassante.
Une attaque à 6,3 milliards : bienvenue dans la cour des très grands désastres
Il y a les mauvaises journées où on égare son portefeuille (j’ai retrouvé le mien dans le bac à chaussettes), celles où l’on découvre une facture d’électricité particulièrement imaginative, et puis il y a ce jeudi 29 octobre 2026, lorsque Binance a dû reconnaître qu’un incident de sécurité concernait environ 6,3 milliards de dollars d’actifs numériques.
À cette échelle, on ne parle plus du petit pirate qui dérobe quelques cryptomonnaies à un investisseur distrait en mode Pierre Richard. On évoque une opération susceptible de devenir le plus important vol de cryptomonnaies jamais enregistré, avec des sommes tellement astronomiques qu’il devient presque plus facile de les écrire en milliards qu’en chiffres complets.
Selon les premières analyses spécialisées, des mouvements de fonds non autorisés ont été identifiés sur plusieurs blockchains. Au moins 5,912 milliards de dollars auraient été dérobés, tandis que Binance évalue l’impact global de l’incident à environ 6,3 milliards.
Une nuance importante : ces chiffres décrivent l’ampleur de l’attaque, mais ne signifient pas que 6,3 milliards ont définitivement disparu. Une partie considérable des actifs a déjà été immobilisée, et les opérations de récupération se poursuivent.
Le scénario catastrophe : un ordinateur portable et des milliards qui prennent la porte
C’est probablement l’aspect le plus fascinant, et le plus inquiétant, de cette affaire. D’après les premières investigations communiquées par Binance, les pirates auraient compromis l’ordinateur portable d’un spécialiste DevOps, autrement dit un gars chargé de faire fonctionner les infrastructures techniques et de développement de l’entreprise.
Un profil qui, par définition, dispose souvent d’accès sensibles. Le genre d’accès qu’on préfère ne pas voir tomber entre les mains d’individus dont le projet professionnel consiste à vider des portefeuilles numériques.
L’attaquant aurait ensuite réussi à accéder à un conteneur de service, un environnement logiciel utilisé par les systèmes de Binance, avant de soumettre des transactions de retrait non autorisées. Et voilà comment une intrusion dans un poste de travail aurait potentiellement débouché sur une catastrophe financière mondiale.
Pour comprendre simplement, imaginez une banque ultra-sécurisée, avec des portes blindées, des caméras, des gardiens et des coffres sophistiqués. Puis imaginez qu’un intrus réussisse à utiliser le badge d’un technicien pour accéder au système qui commande certaines opérations. Il n’a pas nécessairement besoin de forcer la porte du coffre si le système accepte des instructions qu’il ne devrait jamais accepter.
C’est le principe du scénario actuellement étudié, même si le déroulement précis reste à établir. Binance précise d’ailleurs n’avoir trouvé, à ce stade, aucune preuve d’une fuite des clés privées de ses portefeuilles. Cela suggère une compromission des mécanismes d’accès ou d’autorisation plutôt qu’un simple vol généralisé de clés cryptographiques, sans que la cause définitive soit encore connue.
Le maillon humain : quand un simple ordinateur ouvre la porte aux pirates
J’en parlais encore hier soir avec une amie, on imagine souvnet les grandes cyberattaques comme des opérations spectaculaires, avec des pirates capables de franchir des dizaines de pare-feu et de déchiffrer des systèmes ultra-sécurisés.
Dans la réalité, le point de départ est parfois beaucoup moins glorieux : un ordinateur professionnel compromis, un e-mail piégé, des identifiants dérobés ou des autorisations trop généreuses.
Le problème n’est pas forcément l’employé lui-même. Un collaborateur parfaitement compétent peut être victime d’une attaque sophistiquée, sans même s’en rendre compte. Et lorsqu’il dispose d’accès privilégiés à des systèmes sensibles, son ordinateur devient une cible particulièrement intéressante.
Lire la suite : comment les pirates exploitent-ils le facteur humain ?
01 · Un message piégé
02 · Un ordinateur compromis
03 · Des accès privilégiés
04 · Une intrusion qui s’étend
C’est tout le paradoxe de la cybersécurité moderne : une entreprise peut investir des millions dans ses protections, mais un seul poste compromis peut parfois suffire à ouvrir la porte à une infrastructure entière. Encore faut-il que les pirates réussissent à exploiter les accès disponibles et à contourner les protections supplémentaires.
La sécurité ne repose donc pas uniquement sur des logiciels et des pare-feu. Elle dépend aussi de la formation/sensibilisation, de la surveillance des postes de travail, de la limitation des privilèges et de la capacité à détecter rapidement une intrusion.
Binance réagit : blocage des retraits et mobilisation générale
La réaction de Binance a été immédiate, et on peut comprendre pourquoi. Lorsqu’une entreprise voit plusieurs milliards de dollars emprunter une direction imprévue, le moment est généralement mal choisi pour attendre la prochaine réunion hebdomadaire.
La plateforme a suspendu temporairement les dépôts et les retraits afin de mener ses vérifications de sécurité. Elle a également révoqué une autorisation d’adresse impliquée dans l’incident, mobilisé ses équipes techniques et sollicité les autorités ainsi que des spécialistes de l’analyse des blockchains.
Dans une communication ultérieure, Binance a précisé que les dépôts fonctionnaient de nouveau normalement, mais que les retraits restaient suspendus pendant la sécurisation du système. La société évoquait une reprise attendue sous 48 heures, sans que ce délai constitue une garantie.
En parallèle, Binance a fait appel à plusieurs acteurs de l’écosystème, notamment les émetteurs de stablecoins, pour bloquer les fonds susceptibles d’être liés à l’attaque.
Et c’est ici que les cryptomonnaies révèlent un paradoxe révélateur : on vante régulièrement leur capacité à circuler sans intermédiaire, mais lorsqu’un pirate s’enfuit avec quelques milliards, tout le monde est soudain très heureux de trouver des entreprises capables d’appuyer sur un énorme bouton « Gèle tout ça maintenant ! ».
Trois milliards de dollars gelés : les pirates ont trouvé une porte, mais pas forcément la sortie
Heureusement, les pirates n’ont pas pu s’évanouir immédiatement dans la nature avec l’intégralité du butin. Binance affirme qu’environ 3 milliards de dollars d’actifs ont été gelés sur les blockchains grâce à la coopération de plusieurs entreprises.
Parmi elles, Tether aurait immobilisé près de 1,57 milliard de dollars et Circle plus de 800 millions. D’autres acteurs, dont Ripple, ont également participé aux opérations de blocage.
Cela ne signifie pas que ces milliards sont déjà revenus dans les caisses de Binance. Un actif gelé est un actif dont les mouvements ont été empêchés, pas nécessairement un actif restitué à son propriétaire légitime. Mais c’est évidemment préférable à un pirate qui transforme tranquillement son butin en propriétés de luxe et en voitures de sport.
Reste une interrogation autrement plus délicate : que sont devenus les quelque 3,3 milliards de dollars qui ne figuraient pas dans le total gelé annoncé ? À ce stade, leur sort exact est incertain. Une partie pourrait encore être localisée, d’autres fonds pourraient avoir été déplacés ou convertis, et les enquêteurs devront déterminer ce qui peut réellement être récupéré.
Les clients vont-ils récupérer leur argent ? Binance sort le chéquier
C’est évidemment LA question que se posent les utilisateurs, bien davantage que de savoir quel ingénieur devra prochainement subir une réunion particulièrement désagréable avec son responsable de la cybersécurité.
Et sur ce point, Binance a formulé un engagement particulièrement clair : la plateforme affirme qu’elle couvrira l’ensemble des pertes liées au piratage, grâce à son fonds de protection SAFU et aux ressources financières de l’entreprise.
Le fonds SAFU, pour Secure Asset Fund for Users, est une réserve constituée par Binance afin de faire face à certaines situations exceptionnelles. Autrement dit, une sorte de tirelire de secours pour les jours où tout ne se passe pas exactement comme prévu.
Le problème, c’est que l’ampleur de l’incident dépasse largement les dimensions habituelles de cette tirelire. La réserve SAFU représenterait environ un milliard de dollars en bitcoins, alors que l’impact annoncé atteint 6,3 milliards. Binance devra donc également mobiliser ses propres ressources si les pertes définitives restent considérables.
La plateforme affirme que les fonds de ses utilisateurs sont en sécurité et promet de publier une nouvelle preuve de réserves après les opérations de sécurisation. Il faudra néanmoins attendre des informations financières vérifiables et la résolution de l’incident pour juger de la portée réelle de ces engagements.
Concrètement, faut-il craindre de tout perdre ?
À ce stade, il serait excessif d’affirmer que les clients de Binance vont perdre leurs cryptomonnaies. Il serait tout aussi imprudent de garantir que chacun pourra récupérer immédiatement l’intégralité de ses avoirs.
Il faut distinguer trois situations.
Il existe également un risque moins spectaculaire, mais bien réel : celui de ne pas pouvoir accéder à ses avoirs au moment voulu. Pour un investisseur qui doit déplacer des fonds, honorer une obligation ou réagir à une forte variation du marché, une suspension de retraits peut devenir un problème même si son solde n’a pas diminué.
la promesse de remboursement est rassurante, mais elle ne remplace pas encore le retour à la normale.
La Corée du Nord soupçonnée : encore un épisode de la diplomatie du portefeuille numérique ?
Comme si l’affaire n’était pas suffisamment spectaculaire, les regards se tournent désormais vers la Corée du Nord. Des sociétés spécialisées dans l’analyse des blockchains estiment avec un niveau de confiance élevé que l’attaque pourrait être liée à des pirates nord-coréens. Leur analyse repose notamment sur des similitudes avec de précédentes opérations attribuées à Pyongyang.
L’attribution reste cependant une conclusion d’enquête, pas une décision judiciaire définitive. Binance poursuit ses investigations et n’a pas encore publié son rapport technique complet.
La perspective n’a rien de rassurant. Car derrière l’image du pirate solitaire dans une chambre obscure, les grandes attaques contre les plateformes de cryptomonnaies peuvent mobiliser des groupes organisés, disposant de moyens considérables et d’une expertise technique redoutable.
Dans ces conditions, la cybersécurité ne consiste plus seulement à empêcher un adolescent de deviner un mot de passe. Il faut parfois résister à des opérations dont les auteurs présumés pourraient disposer du soutien d’un État. Autant dire que le petit autocollant « ordinateur protégé » collé sur un portable ne suffira probablement pas.
Bitcoin chute : quand Binance tousse, les cryptos attrapent une pneumonie
L’attaque n’a pas seulement provoqué une crise interne chez Binance. Elle a également secoué les marchés des cryptomonnaies, déjà particulièrement sensibles aux mauvaises surprises.
Le bitcoin a notamment chuté jusqu’à un plus bas de six semaines, tandis que l’ether reculait lui aussi de plus de 3 % lors des premières réactions. Des entreprises cotées liées à l’univers crypto, comme Coinbase et Strategy, ont également subi des baisses.
Cette réaction n’a rien d’étonnant. Binance occupe une place centrale dans les échanges mondiaux de cryptomonnaies, et la perspective d’un incident majeur sur ses infrastructures soulève immédiatement des questions sur la sécurité des fonds, la liquidité et la confiance dans les plateformes centralisées.
Un utilisateur peut parfaitement croire au potentiel du bitcoin tout en s’inquiétant de la sécurité de l’entreprise à laquelle il confie ses bitcoins. Ce sont deux sujets différents, même si le marché a parfois tendance à les confondre avec un enthousiasme assez déconcertant.
Que doivent faire les utilisateurs de Binance ?
La première chose à éviter est de paniquer, et surtout de tomber dans le piège des escrocs qui profitent presque systématiquement de ce genre de catastrophe. Car lorsqu’une plateforme annonce un piratage majeur, on peut généralement compter sur une deuxième catégorie de parasites : ceux qui envoient de faux messages de sécurité pour dérober les fonds que les premiers pirates n’ont pas réussi à emporter.
Les utilisateurs ont donc intérêt à consulter exclusivement les communications officielles de Binance, à se méfier des messages annonçant un remboursement urgent, à ne jamais communiquer leur phrase de récupération ou leurs codes d’authentification, et à éviter de connecter leur portefeuille à un site présenté comme un outil de récupération des fonds.
Il est également prudent de conserver les relevés de solde et les historiques de transactions accessibles, ainsi que de vérifier les sessions et les appareils autorisés sur son compte.
Pour les utilisateurs belges, le principe reste identique : une promesse de remboursement annoncée au niveau mondial ne signifie pas qu’un remboursement est déjà effectué ni qu’un calendrier spécifique est connu pour la Belgique.
Enfin, inutile de chercher une méthode magique pour contourner la suspension des retraits. Si Binance bloque une opération pour des raisons de sécurité, un inconnu qui vous propose de la débloquer contre une petite commission n’est probablement pas votre nouveau meilleur ami.
Bref, six milliards, un ordinateur portable et une confiance à reconstruire
Cette affaire résume à elle seule l’un des grands paradoxes de l’industrie des cryptomonnaies. Nous disposons de technologies capables de transférer des milliards de dollars à travers le monde en quelques instants, mais leur sécurité dépend encore, en partie, des ordinateurs, des autorisations et des procédures des entreprises qui les exploitent.
Binance semble avoir réagi rapidement, notamment en bloquant les retraits et en mobilisant l’écosystème pour geler une partie considérable des actifs concernés. Son engagement à indemniser les utilisateurs constitue également un signal important. Mais entre une promesse de remboursement et la récupération effective de plusieurs milliards de dollars, il reste un gouffre que les communiqués de presse ne suffiront pas à combler.
La prochaine étape sera donc décisive : rétablissement des retraits, publication d’un rapport technique détaillé, bilan financier des pertes et preuves concrètes de la capacité de Binance à tenir ses engagements.
En attendant, cette attaque pourrait entrer dans l’histoire comme l’un des plus grands piratages financiers jamais réalisés. Et si l’enquête confirme qu’un ordinateur portable compromis a suffi à déclencher un tel désastre, certains responsables de la sécurité informatique risquent de regarder leur parc de PC professionnels avec un enthousiasme très, très modéré.
Parce que perdre son ordinateur portable, c’est embêtant. Découvrir qu’il a potentiellement permis de détourner plusieurs milliards de dollars, c’est tout de suite une autre ambiance au service informatique.
Sources et références
Point de situation arrêté au 30 octobre 2026 à 10 h, heure de Bruxelles. Les montants, les opérations de récupération et les conclusions techniques sont susceptibles d’évoluer. Certaines références peuvent avoir été actualisées après cette heure.
Le compte officiel Binance News reprend les informations sur l’incident
Publication sur Binance Square reprenant l’impact estimé à 6,3 milliards de dollars, les quelque 3 milliards d’actifs gelés, la piste du portable compromis d’un ingénieur DevOps et l’engagement de couvrir les pertes. Il s’agit d’une reprise officielle, distincte de la page du communiqué initial.
Binance évoque un impact de 6,3 milliards de dollars après un piratage crypto record et suspend les retraits
Synthèse de l’incident, de la piste du portable d’un ingénieur compromis, du gel d’une partie des actifs et des engagements de Binance concernant les pertes. L’heure de publication n’a pas été confirmée pour cette référence.
Cryptomonnaies : la plateforme Binance victime d’un piratage massif estimé à 6,3 milliards de dollars
Article consacré à l’annonce du piratage et au gel d’une partie des fonds concernés. La publication est référencée avant le point de situation de 10 h.
Hackers steal $6.3 billion from Binance in world’s biggest crypto heist
Couverture du montant annoncé, des opérations de gel, des engagements de couverture des pertes et des soupçons d’implication nord-coréenne. L’article peut évoluer au fil des mises à jour.
Binance flags ‘potential security issue,’ says approximately $6.3 billion impacted
Présentation des déclarations de Binance sur l’incident, de l’hypothèse du portable compromis et des mesures prises pour protéger et récupérer les actifs concernés.
Les informations restent provisoires. Un actif gelé n’est pas nécessairement récupéré, et un engagement de remboursement ne constitue pas un remboursement effectué. La disponibilité de toutes les références avant 10 h n’a pas été établie.
Les bons plans du jour
Aucun bon plan disponible pour le moment.