Faille PHP et la France : pourquoi des sites des impôts et des préfectures ont-ils été mis hors ligne ?
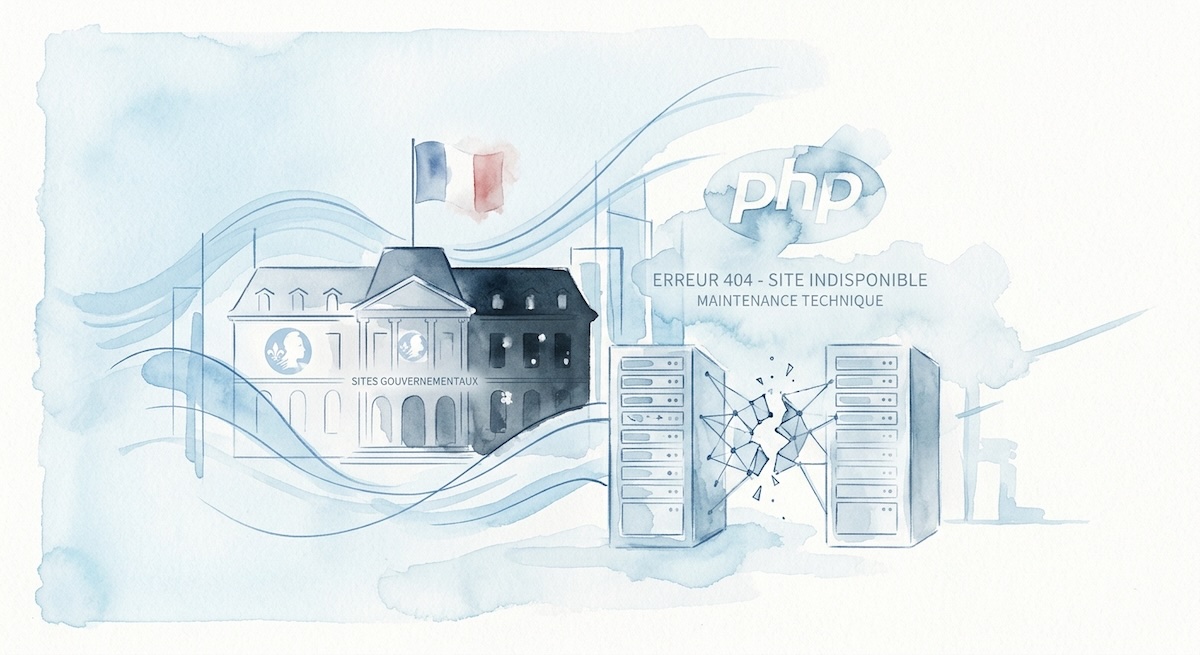
Vous avez essayé de consulter le site de votre préfecture ou de vous connecter aux impôts, mais vous êtes tombé sur une page de maintenance ? Non, l’administration française n’a pas décidé de prendre quelques jours de congé sans prévenir. Une faille de sécurité critique dans PHP a poussé plusieurs organisations à couper temporairement l’accès à leurs sites. Et le problème concerne une technologie utilisée par une immense partie du Web.
La bonne nouvelle, c’est que des correctifs sont disponibles. La moins bonne, c’est que tous les administrateurs ne les installeront pas forcément à la même vitesse. Explications, sans vous obliger à apprendre un langage informatique entre deux déclarations fiscales.
PHP, le moteur invisible derrière des millions de sites
PHP, ce n’est ni un nouvel impôt ni une maladie qui s’attrape en cliquant sur un mauvais lien. C’est un langage de programmation utilisé par les serveurs pour faire fonctionner des sites web et des applications.
Il est notamment présent derrière WordPress, qui permet de créer des millions de blogs, de sites d’actualité et de boutiques en ligne. Autrement dit, si vous consultez régulièrement Internet, vous avez de bonnes chances de visiter des sites qui utilisent PHP sans même le savoir.
Le problème est apparu avec la découverte de deux vulnérabilités critiques, identifiées sous les références CVE-2026-109618 et CVE-2026-109619. Leur gravité a été évaluée à 9,2 sur 10.
Le risque est sérieux : dans certaines configurations vulnérables, un pirate pourrait parvenir à exécuter du code à distance sur le serveur, sans devoir s’authentifier au préalable. Il ne s’agit donc pas simplement d’afficher une vilaine page sur un site. Une exploitation réussie pourrait permettre de compromettre le serveur et potentiellement les données auxquelles il donne accès.
Pourquoi des sites français ont-ils été coupés ?
Le 21 octobre, plusieurs sites institutionnels français, notamment ceux de préfectures et le portail des impôts, ont affiché des messages de maintenance.
Le ministère de l’Intérieur a expliqué avoir placé préventivement ses sites exposés à la vulnérabilité en maintenance, à la demande de l’Agence nationale de la sécurité des systèmes d’information, l’ANSSI.
Cette décision peut sembler radicale. Après tout, un site inaccessible ne rend service à personne, surtout lorsqu’il faut effectuer une démarche administrative. Mais lorsqu’une faille permet potentiellement à un attaquant de prendre le contrôle d’un serveur, laisser le service accessible sans protection adaptée peut représenter un risque bien plus important.
Il faut toutefois faire une distinction essentielle : un site mis hors ligne par précaution n’est pas nécessairement un site qui a été piraté. Dans de nombreux cas, l’indisponibilité vise précisément à éviter qu’un incident se produise.
Le problème est-il corrigé aujourd’hui ?
Oui, les développeurs de PHP ont publié des mises à jour de sécurité le 21 octobre. Elles corrigent les deux vulnérabilités identifiées.
Les versions corrigées annoncées sont les suivantes :
- PHP 8.5.12 ;
- PHP 8.4.27 ;
- PHP 8.3.36 ;
- PHP 8.2.35.
Attention toutefois : installer une mise à jour de WordPress ou de ses extensions ne suffit pas nécessairement. PHP fonctionne côté serveur. C’est donc la version de PHP réellement utilisée par le serveur qui doit être corrigée.
Autre difficulté : les anciennes versions de PHP, notamment les branches 5, 7, 8.0 et 8.1, ne bénéficient plus du support de sécurité nécessaire. Pour ces installations, il ne suffit pas de chercher un correctif qui n’existe pas : il faut prévoir une migration vers une version maintenue et corrigée.
Comment protéger votre site WordPress ?
Si vous possédez un site personnel, un blog ou une boutique en ligne, inutile de paniquer. En revanche, quelques vérifications s’imposent.
Et si le serveur ne peut pas être corrigé immédiatement ? Les recommandations du CERT-FR prévoient d’isoler les systèmes exposés jusqu’à leur mise à jour. Des mesures techniques temporaires peuvent réduire certains risques, mais elles ne remplacent pas l’installation des correctifs.
Et si vous êtes simplement internaute ?
Dans ce cas, vous ne pouvez pas corriger PHP depuis votre navigateur. Inutile de chercher un bouton magique dans les paramètres de Chrome ou de réinstaller votre ordinateur.
Si un site affiche un message de maintenance, patientez et réessayez plus tard. Évitez également les courriels ou les SMS qui profiteraient de l’incident pour vous demander de vous connecter à un prétendu portail de sécurité. Les périodes de crise sont aussi une occasion rêvée pour les escrocs de distribuer de faux liens.
Cette affaire rappelle une réalité : la sécurité d’Internet ne dépend pas uniquement des mots de passe des utilisateurs. Elle repose aussi sur les logiciels qui font tourner les sites, les mises à jour appliquées par les hébergeurs et la rapidité avec laquelle les administrateurs réagissent.
Les correctifs sont disponibles. Maintenant, il reste à s’assurer qu’ils sont réellement installés partout où ils sont nécessaires. Car sur Internet, une mise à jour annoncée n’est pas une mise à jour appliquée.
Sources et informations complémentaires
Pour comprendre la faille PHP, ses conséquences en France et les mesures recommandées pour sécuriser les serveurs.
Le Parisien — Préfectures, impôts… Pourquoi de nombreux sites sont momentanément inaccessibles ?
21 octobre 2026 — Explications sur la mise en maintenance préventive de sites institutionnels français et sur la disponibilité des correctifs PHP.
21 octobre 2026 — Détails sur les deux vulnérabilités critiques et les risques d’exécution de code à distance.
CERT-FR / ANSSI — Alerte sur les vulnérabilités de PHP
21 octobre 2026 — Versions concernées, risque d’exécution de code à distance, correctifs et recommandations de sécurisation.
PHP.net — Annonces officielles et versions corrigées
21 octobre 2026 — Publication des versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35 corrigeant les deux vulnérabilités.
CERT-EU — Alerte sur deux vulnérabilités critiques de PHP
20 octobre 2026, mise à jour le 21 octobre — Recommandations européennes pour préparer les mises à jour et isoler temporairement les services qui ne peuvent pas être corrigés à temps.
Les bons plans du jour
Aucun bon plan disponible pour le moment.