Comprendre les attaques AiTM : comment les pirates contournent la double authentification, expliqué simplement
Vous avez un mot de passe compliqué, la double authentification activée et vous refusez systématiquement les messages d’un prétendu prince nigérian qui souhaite vous léguer 14 millions d’euros. Félicitations, vous êtes déjà mieux protégé que beaucoup de personnes. Mais certains pirates ont trouvé une technique particulièrement sournoise : plutôt que de forcer la porte de votre compte, ils attendent que vous l’ouvriez vous-même.
Cette méthode porte un nom qui semble tout droit sorti d’un film d’espionnage : Adversary-in-the-Middle, ou AiTM. Derrière ces quatre lettres se cache une arnaque relativement simple à comprendre, mais redoutablement efficace lorsqu’elle est bien exécutée.
Dans notre précédent article consacré aux fausses invitations Google Agenda et aux risques pour les utilisateurs de Microsoft Outlook, nous expliquions comment une banale invitation à une réunion pouvait conduire à une page de connexion frauduleuse. Aujourd’hui, intéressons-nous à ce qui se passe ensuite, lorsque le pirate décide de jouer les intermédiaires.
Le pirate qui se fait passer pour le facteur
Imaginez que vous souhaitiez envoyer un document confidentiel à votre banque. Vous le remettez à un facteur qui porte le bon uniforme, connaît l’adresse de votre agence et vous inspire confiance. Sauf que ce facteur est un escroc : il ouvre votre courrier, en prend une copie, puis le transmet à la véritable banque. Votre document arrive bien à destination. Tout semble normal. Mais quelqu’un en possède désormais une copie.
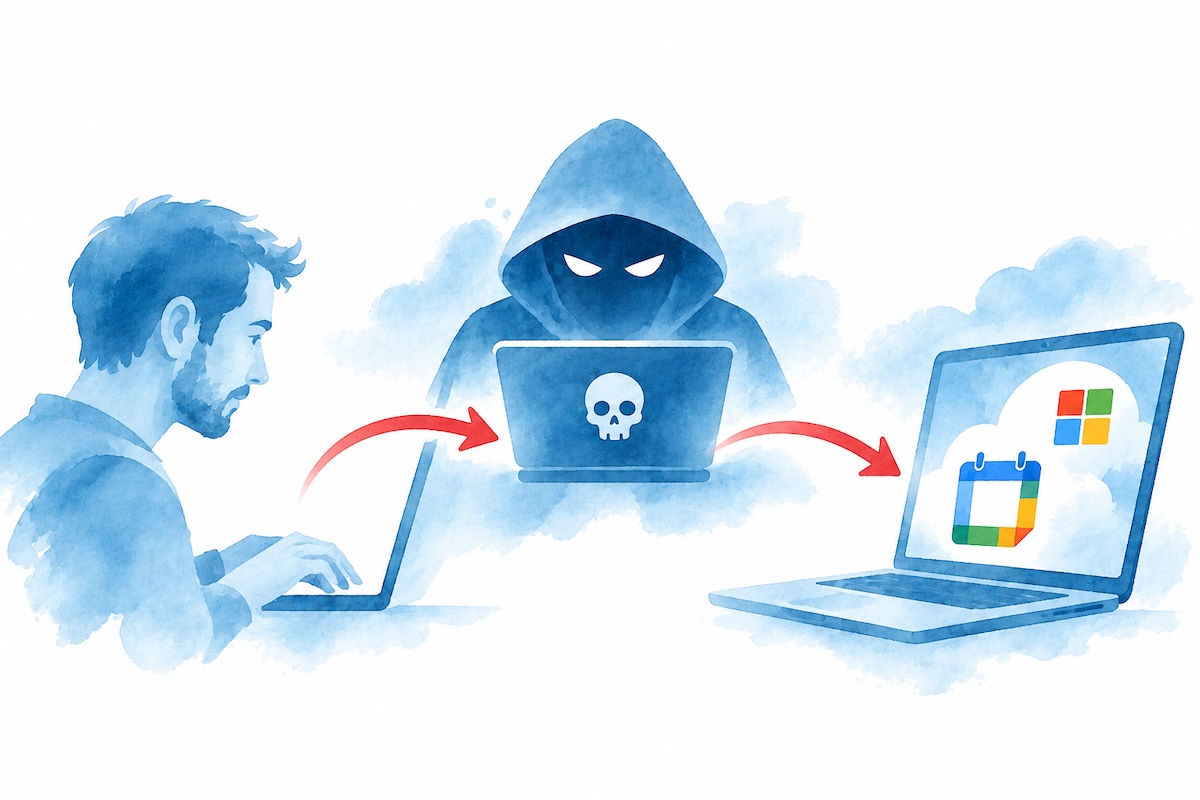
Une attaque AiTM repose sur une idée comparable. Le pirate installe un serveur intermédiaire entre votre navigateur et le véritable site sur lequel vous souhaitez vous connecter. Ce serveur relaie les échanges dans les deux sens, tout en essayant de récupérer les informations qui lui permettront d’usurper votre session.
Le plus pervers, c’est que le véritable service peut effectivement répondre à vos demandes. Vous n’êtes pas forcément face à une simple imitation figée : vous interagissez indirectement avec le vrai site, mais au travers d’un intermédiaire malveillant.
Un exemple concret avec votre compte Microsoft
Vous êtes au bureau et recevez un e-mail annonçant qu’un collègue a partagé un document urgent sur Sharepoint. Classique, non ? Vous cliquez sur le lien et découvrez une page qui ressemble parfaitement à celle de Microsoft 365. OK, c’est bon. Non.
Vous saisissez votre adresse pro, votre mot de passe, puis vous confirmez la connexion avec votre téléphone. Jusque-là, rien d’inhabituel. Vous avez même respecté la consigne de sécurité qui consiste à utiliser la double authentification. Sauf qu’en réalité, vous avez ouvert une adresse contrôlée par un pirate.
Son serveur transmet vos identifiants au véritable service Microsoft, qui demande ensuite une confirmation de connexion. Cette demande vous est relayée et vous l’approuvez, puisque vous pensez être à l’origine de l’opération.
Le pirate tente alors de récupérer un élément bien plus intéressant que votre mot de passe : votre session de connexion. Compris ?
Le cookie de session, ce bracelet VIP numérique
Pour comprendre la suite, imaginons l’entrée du Grasspop festival. Vous présentez votre billet, vêtu de votre vieux t-shirt d’Iron Maiden qui date de votre adolescence (même l’odeur de Jupiler a persisté), l’organisateur vérifie votre identité et vous remet un bracelet. Grâce à ce bracelet, vous pouvez ensuite entrer et sortir de certaines zones sans présenter à nouveau votre billet à chaque passage.
Sur Internet, un cookie de session peut jouer un rôle similaire. Après votre authentification, le service conserve un élément permettant de reconnaître votre navigateur et de maintenir votre connexion active.

Dans certaines attaques AiTM, le pirate parvient à récupérer ce cookie et à le réutiliser. C’est un peu comme s’il avait réussi à reproduire votre bracelet VIP : il peut alors tenter d’accéder au service en se faisant passer pour votre session déjà authentifiée. Par contre, le t-shirt de Maiden reste bien votre propriété, évidemment…
Cela ne fonctionne pas systématiquement. Les cookies peuvent expirer, être révoqués ou faire l’objet de protections supplémentaires. Mais lorsqu’une session volée reste utilisable, le pirate n’a pas nécessairement besoin de vous redemander votre mot de passe ou un nouveau code de validation.
Et contrairement à un festival de metaleux, le service de sécurité ne remarque pas toujours immédiatement que deux personnes portent le même bracelet. Bon, ça reste à prouver.
Que peut faire un pirate avec votre session ?
Une fois connecté à votre compte, un pirate peut potentiellement consulter vos e-mails, accéder à vos documents ou récupérer des informations confidentielles. Dans une entreprise, les conséquences peuvent être particulièrement coûteuses.
Imaginez qu’il découvre une conversation entre votre comptable et un fournisseur. Il peut tenter d’intervenir au bon moment pour annoncer un changement de coordonnées bancaires. La facture est authentique, le fournisseur existe, mais l’argent risque de partir vers un compte frauduleux.
Ce scénario n’est pas inventé pour les besoins d’un mauvais film : Microsoft a documenté dès 2022 des attaques AiTM ayant conduit à des compromissions de messageries professionnelles et à des tentatives de fraude financière.
Comment éviter de se faire piéger ?
La bonne nouvelle, c’est qu’il existe des moyens de réduire considérablement les risques. Et non, il n’est pas nécessaire de débrancher votre box Internet et de retourner au pigeon voyageur.
Vérifiez les liens avant de vous connecter
Une invitation à une réunion ou un document urgent ne justifie pas de saisir vos identifiants sur un domaine inconnu. En cas de doute, ouvrez directement le service depuis votre navigateur.
Utilisez des passkeys ou une clé de sécurité FIDO2
Ces méthodes vérifient notamment le véritable domaine du site et résistent beaucoup mieux au phishing AiTM classique.
Conservez la double authentification
Même si certaines méthodes peuvent être contournées, elle reste indispensable contre de nombreuses attaques plus simples.
Surveillez vos connexions
Si un appareil inconnu apparaît dans votre compte, déconnectez-le et vérifiez vos paramètres de sécurité.
Les organismes de cybersécurité recommandent particulièrement les méthodes d’authentification résistantes au phishing, ainsi que des contrôles supplémentaires pour les comptes professionnels.
Si vous pensez avoir été victime d’une attaque AiTM, changer votre mot de passe est nécessaire, mais peut ne pas suffire : il faut également faire révoquer les sessions actives potentiellement compromises. Pour un compte professionnel, contactez rapidement votre service informatique (ou votre collègue métalleux qui bosse à la sécurité).
Le véritable piège, c’est la confiance
L’attaque AiTM ne consiste donc pas à casser la double authentification comme on crochette une serrure avec un kit acheté sur Temu. Elle cherche plutôt à profiter du moment où vous vous authentifiez légitimement pour récupérer une preuve de connexion déjà validée. C’est toute la subtilité de cette méthode : le pirate n’a pas besoin de connaître tous vos secrets s’il parvient à emprunter votre identité numérique.
La prochaine fois qu’un document urgent vous demandera de vous connecter immédiatement, accordez-vous quelques secondes pour vérifier où vous mettez les pieds. Dans le monde numérique comme dans la vie quotidienne, mieux vaut contrôler l’identité du portier avant de lui confier les clés de la maison.
Sources et références
Analyses techniques, cas documentés et recommandations officielles pour comprendre les attaques Adversary-in-the-Middle (AiTM) et les moyens de s’en protéger.
Du vol de cookies aux fraudes financières : les attaques AiTM
Enquête de Microsoft sur des campagnes utilisant des serveurs intermédiaires pour récupérer des sessions authentifiées, accéder aux messageries professionnelles et préparer des fraudes aux paiements.
Protection des jetons d’authentification dans Microsoft Entra
Présentation des mécanismes destinés à limiter la réutilisation de jetons de connexion volés, notamment dans les environnements professionnels Microsoft 365.
Se défendre contre les attaques AiTM grâce à une authentification résistante au phishing
Explications sur les limites de certaines méthodes MFA et recommandations concernant les clés de sécurité, les passkeys et les protections complémentaires.
Mettre en place une double authentification résistante au phishing
Recommandations pour remplacer les méthodes d’authentification vulnérables au phishing par des solutions plus robustes, notamment celles fondées sur FIDO2.
Se connecter à son compte Google avec une clé d’accès
Guide expliquant le fonctionnement des passkeys et leur intérêt pour éviter les fausses pages de connexion.
Vérifier la sécurité de son compte Microsoft
Accès aux paramètres de sécurité et aux activités de connexion d’un compte Microsoft personnel. Les comptes professionnels sont administrés séparément.
Les attaques AiTM ne rendent pas toutes les méthodes de double authentification inefficaces. Leur efficacité dépend notamment du mécanisme MFA utilisé, de la validité des sessions interceptées et des protections mises en place par le fournisseur du service.
Les bons plans du jour sur Amazon

TCL PlayCube · Full HD
Projecteur portable Full HD avec batterie.

OtterBox · Sangle 2-en-1 bleue
Bandoulière et dragonne pour téléphone.
Livraison affichée : 3,99 €.

One For All WM2441 · 13 à 65 pouces
Support TV mural orientable et inclinable.
5 exemplaires affichés.
Prix relevés le 05/11/2026 à 08:45 (heure de Bruxelles), susceptibles de changer ; prix et disponibilité sur Amazon.fr au moment de l’achat faisant foi. Remises calculées sur la référence indiquée, arrondies à l’entier inférieur. Frais de livraison éventuels en supplément.
Liens affiliés : en tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
